Tecnologia al alcanse de todos

Mostrando entradas con la etiqueta Hacking. Mostrar todas las entradas

viernes, 5 de marzo de 2010

Crackear la WEP con Wifiway

Primero, gracias a la oportunidad que me ofrecen de aportar algo útil a este blog. Es de admirar que existen personas que apesar de la corta edad y de las carencias de información, tienen la capacidad de ser autodidactas; o como diría mi maestro de análisis de sistemas, aprender por necesidad.

Ya dejando de cosas cursilerías, solo hago una pequeña advertencia:

El material que aqui se explica es solo para fines educativos y para que los usuarios del servicio de internet al infinito se den cuanta de la miserable seguridad que tienen los ruteadores que proporciona la compañía de teléfono más grande de México; y en consecuencia puedan mejorar su seguridad. Claro...y si se es gandalla utilizar la clave para utilizar el internet del vecino... pero eso va a su consideración.

A darle:

Necesitamos:

  • Wifiway 1.0 (Distribución Linux para auditar redes inalámbricas)
  • Un PC( de preferencia una laptop) que tenga soporte para red inalámbrica.
  • Coca-Cola y Pizza ( Un verdadero hacker no come sano, se malpasa horriblemente para conseguir su objetivo)
  • Sobre todo paciencia si es que no se tiene buena señal.

A darle:

Creo que no hay que decirles que el archivo que se bajaron es la imagen de un CD el cual deben de grabar utilizando cualquier programa de grabación de discos( Como NERO, Ashampoo, Easy CD-DVD Creator, etc.). Incluso con Vista y 7 solo hacen doble clic a ese archivo y les abre el grabador de Imágenes de disco para grabarlo inmediatamente.

Olvídense que exise windows, inserten su CD grabado con Wifiway y reinicien su computadora, asegurándose que inicie desde el CD. No explicaré como, aquí les dicen.
Durante el arranque con el CD van apareciendo muchas opciones con pantallas que tiene el fondo fondo azul como esta:
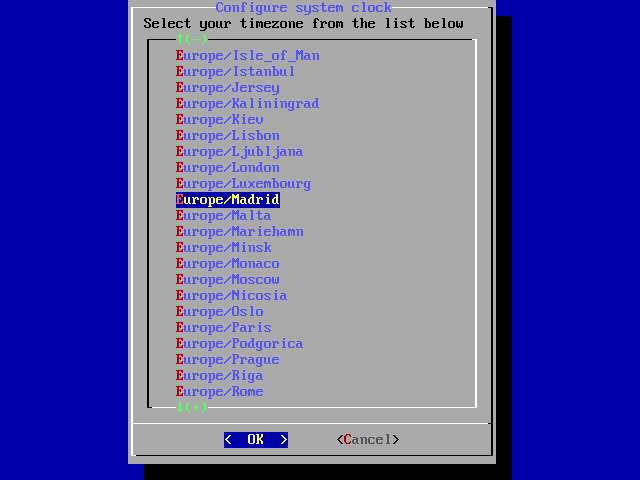


En estas pantallas solo presionen ENTER para seleccionar la opción por defecto hasta que teminen en una línea de comandos como esta:


En este lugar solo escriban "autox" (sin las comillas) para que inicien la interfaz gráfica. Quedando en algo parecido a su escritorio de windows como este:
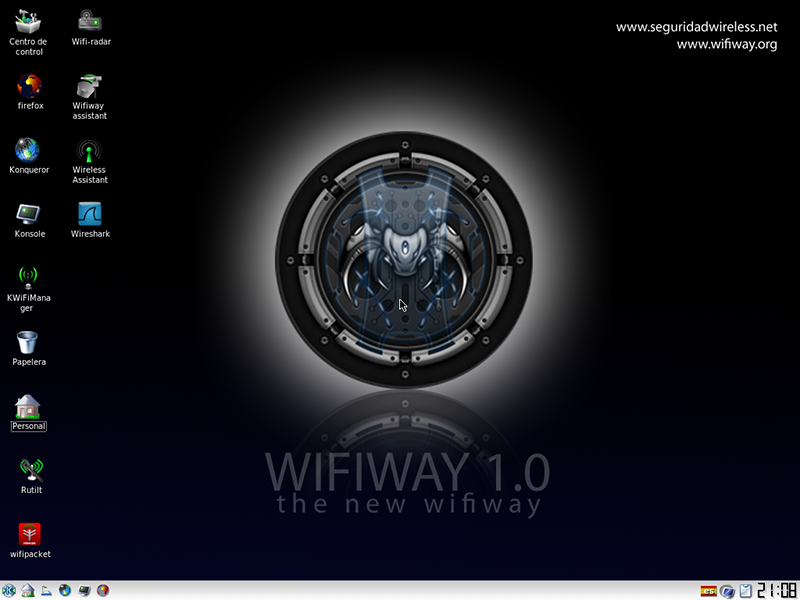

Abran la consola:

Y asegúrense de que su tarjeta de red haya sido identificada. Para averiguarlo hay que escribir "iwconfig" (sin comillas) y ver si algún interfaz de red oporta las extensiones de red; en este caso se encontró una interfaz de red "ath0", y pueden notar que las interfaces anteriones no son tarjetas de red inalámbrica, por que muestran el mensaje: "no wireless extensions."

wifiway ~ # iwconfig

Muestra los siguientes resultados:


Cabe mencionar que no necesariamente van a encontrar la interfaz inalámbrica como ath0, sino qeu también pueden encontrarse como wlan0 o incluso como eth0.

SINO DETECTÓ NINGUNA INTERFAZ, TU TARJETA DE RED INALÁMBRICA NO ESTÁ SOPORTADA POR WIFIWAY, intenta con otra pc o laptop)
El paso siguiente es buscar redes inalámbricas cerca del alcance que servirán como víctimas para sacarles la WEP. Para ello utilizaremos el comando "airodump-ng INTERFAZ" (sin comillas Claro), donde INTERFAZ debe de ser reeplazado con el nombre de su interfaz de red inalámbrica disponible, ejemplo:

wifiway ~ # airodump-ng wlan0,
wifiway ~ # airodump-ng eth0 ó
wifiway ~ # airodump-ng ath0


Mostrará una pantalla similar a esta:


Explico:
BSSID: Dirección del Ruteador o accesspoint.
PWR: Intensidad de la señal (200 máx, eso creo), entre mayor, mejor y aparece al principio de la lsita. En este caso, nuesto mejor objetivo.

ENC, CIPHER: Muestran el tipo de contraseña que tiene para permitirmos el acceso, nosotros seleccionaremos solo aquellos que tienen WEP.

ESSID: Nombre de la red correspondiente a la dirección de Ruteador (esto es lo que muestra Windows cuando detecta una red inalámbrica)

No explico los demás, esto es lo que nos interesa.

Dejen trabajando al airodump-ng cerca de 1 min, para que detecte las redes deisponibles. En caso de que no existan redes disponibles es porque el vecino no tiene internet o el router tiene desactivada la interfaz inalámbrica y no se puede conectar al ruteador por medio de red inalámbrica.
Aqui es donde una Laptop de vuelve útil; mientras trabaja el airodump-ng pueden caminar por toda la casa buscando redes inalámbricas para detectarlas; y ubicarse en la mejor ubicación para obtener una mejor señal.

Presionen ctrl+C para terminar la ejecución del airodump, anoten la dirección de su victima (BSSID)con eso tenemos para iniciar el ataque.

Seguimos...

A compareción de otros usuarios de Wifiway que utilizan el aircrack-ng y airplay-ng; yo me voy por una utilería más sencilla que hace todo el trabajo de buscar la victima, conectarse y crackear la WEP y de esta forma:

Con la consola todavía abierta, escriban lo siguiente:


wifiway ~ # wesside-ng -i INTERFAZ -v BSSID -k RETRASNMISIONES

Explico antes de que hagan algo:

Wesside hace todo lo necesario para entregarlos la WEP de la víctima si le damos los parámetros necesarios:

-i INTERFAZ (donde INTERFAZ debe de ser la que ustedes encontraron wlan0,ath0,eth0)

-v BSSID (donde BSSID es la dirección del ruteador o access point de la víctima que tiene este formato: XX:XX:XX:XX:XX:XX números y letras)

-k RETRANSMISIONES (donde RETRANSMISIONES es un número que limita el número de intentos a la vez para obtener datos desde el ruteador o access point. normalmente no querrán que este número sea mayor de 30 para los ruteadores de tlmx). Un buen comando sería:

wifiway ~ # wesside-ng -i wlan0 -v 01:23:A5:F4:19:FF -k30


Presionar ENTER y dejar que el programa haga lo suyo.
Porsupuesto que ustedes tiene que reemplazar los datos por los propios, ESTE SOLO ES UN EJEMPLO.

Que sigue?... Esperar...

Como sé que sí funcionó:

Sencillo, durante la exploración el programa les mandará alguna de las siguientes líneas:

Key found: XX:XX:XX:XX:XX:XX
Owned (Key: XX:XX:XX:XX:XX)

Eso que está en XX's son número y letras y esa es la clave que necesitan para conectarse a la red inalámbrica de la victima.

Es importante mencionar que hay claves más largas y toman más tiempo descifrarlas y serán de alrededor de 20 a 40 dígitos y letras

ESTE PROCESO PUEDE DURAR DESDE 3 MIN HASTA VARIAS HORAS.

Y luego: apaguen su computadora, saquen el disco, inicien normalmente Windows, y seleccionen el nombre de la red inalámbrica que Crackearon, presionen conectar y escriban la clave de red inalámbrica que obtuvieron SIN LOS DOS PUNTOS QUE APARECEN ENTRE LOS NUMEROS Y LETRAS. Y a gozar. Ah! si es cierto, era para propósitos educativos, así que no me hago responsable por el mal uso que le hagan.


Resumido todo hay que hacer esto:


Iniciar con el CD de Wifiway (Presinando Enter en todos los diálogos)
wifiway ~ # autox
Abrir la consola

wifiway ~ # iwconfig (anotar el nombre de la interfaz de red inalámbrica)
wifiway ~ # airodump-ng INTERFAZ (anotar el BSSID de la víctima)
wifiway ~ # wesside-ng -i INTERFAZ -v BSSID -k RETRANSMISIONES
Donde:


-i INTERFAZ (donde INTERFAZ debe de ser la que ustedes encontraron wlan0,ath0,eth0)

-v BSSID (donde BSSID es la dirección del ruteador o access point de la víctima que tiene este formato: XX:XX:XX:XX:XX:XX números y letras)


-k RETRANSMISIONES (donde RETRANSMISIONES es un número que limita el número de intentos a la vez para obtener datos desde el ruteador o access point. normalmente no querrán que este número sea mayor de 30 para los ruteadores de tlmx)


Hasta la próxima extrada.

sábado, 6 de febrero de 2010

100% indectectable y funciona a la perfeccion!!

100% indectectable y funciona a la perfeccion!!

USB Rater es una pequeña y curiosa aplicaciòn que te permite obtener casi cualquier tipo de contraseñas de PC.

Este programa realmente hace lo que promete roba toda clase de contraseñas e información confidencial del PC con solo insertes tu USB


entre otras cosas que sustrae tenemos: :look_down:


Toda clase de contraseñas del navegador web hi-5, myspace, e incluso de foros. Historial de navegación completo (para darte cuenta del perfil de la víctima y o amiga) Cookies esto sabrán mis amigos más experimentados para lo que sirve. Los clientes de correo tales como msn, yahoo, gmail y demás. Toda la información de su hardware e IPs Los puertos abiertos recientemente. Licencias de los programas que tiene.


DESCARGA: CLICK AQUI


no me hago responsable del mal uso del programa xd

jueves, 28 de enero de 2010

¡arregla tu usb,mp3,mp4,flash,hard disk,con estos programas


TU USB NO RESPONDE?TU MP4 NO ENCIENDE?PUES DEJALOS COMO NUEVOS CON ESTOS PROGRAMAS ,NO HACE FALTA MUCHO EXPLICAR ,RECONOCE EL DISPOSITIVO Y APLICA START,Y LISTO COMO NUEVO:http://www.megaupload.com/?d=K838L6IJ DE HECHO ACABA DE ARREGLAR MI MP4,LA COMPUTADORA NO LO RECONOCIA HASTA UTILIZAR ESTE PROGRAMA-DEJA QUE EL PROGRAMA LO RECONOZCA-ELIGE QUE QUIERES HACERLISTO,NUEVO DISPOSITIVO POR FAVOR COMENTEN ,ME ESTOY MURIENDO.

sábado, 9 de enero de 2010


Descripción

Fascinante obra digital equivalente a más de 1.000 páginas escritas. Recorrido completo y profundo por el Mundo Hacker: su esencia, sus procedimientos y métodos, herramientas, programas y utilidades, con amplias explicaciones.

Los mejores escritos hacker en idioma Español. Cómo defender su PC de “Ataques” externos, virus, troyanos, escaneo de puertos, aplicaciones perniciosas. Cuatro discos llenos de información, utilidades, vínculos a páginas Web.

Contenido

Disco 1:

PRÓLOGO por “El Hacker Negro” Medidas de Seguridad para su sistema de cómputo INTRODUCCIÓN: El Hacker –Manual Todo sobre la IP Crackeando Webs Qué es el “Sniffin” Hackeando vía TELNET Qué es el “Spoofing” Cómo se hacen los VIRUS


Disco 2:
Amenazas en la Red INGENIERÍA INVERSA Agujeros de seguridad informática Entrar en Pc’s con recursos compartidos Guía del CRACKER: manejo de ensamblador Apodérate de ICQ Cifrado de información Cómo sacar la IP en IRC Cómo liberarse de un virus TROYANO Manual del IRC Manual del Back Oriffice Navegando anónimamente bajo Proxys Crackeando sistemas Identificación como Root

Disco 3:
(Utilidades) Descifrador de passwords PWL Descifrador de asteriscos en passwords Descifrando passwords del CMOS Encripta tus archivos (programa Crypto) Gran número de seriales de programas comerciales Guía ligera del Hacker IP AGENT Lista completa de puertos de un sistema OPTOUT2000: Detector de Intrusos (instálalo en tu sistema para comenzar-es Freeware). Usa la “fuerza bruta” para adivinar claves en archivos ZIP

Disco 4:
(Utilidades) BIOS CRACKER: encuentra passwords de BIOS (por ejemplo, en portátiles) Elimina los 30 días de los programas shareware Monitorea tu Acceso Telefónico a Redes.

descargar:

miércoles, 6 de enero de 2010

USB Rater

USB Rater
Language Medicina Incl. 2 MB
Descripción
100% indectectable y funciona ala perfeccion!!
USB Rater es una pequeña y curiosa aplicaciòn que te permite obtener casi cualquier tipo de contraseñas de PC.Este programa realmente hace lo que promete roba toda clase de contraseñas e información confidencial de la PC con solo insertes tu USB, lo que te puede ayudar a conseguir este programa es:
Toda clase de contraseñas del navegador web hi-5, myspace, e incluso de foros.- Historial de navegación completo (para darte cuenta del perfil de la víctima y o amiga)- Cookies esto sabrán mis amigos más experimentados para lo que sirve.- Los clientes de correo tales como msn, yahoo, gmail y demás.- Toda la información de su hardware e IPs- Los puertos abiertos recientemente.- Licencias de los programas que tiene.

depositfiles:

http://www.urlanonimo.com/?http://depositfiles.com/files/0m9zqklvy

Hotfile:

http://www.urlanonimo.com/?http://hotfile.com/dl/8640128/31fb6dd/usb_rater0.rar.html

TEU WiFi Cracker and Stealer April 2009 - Crackea redes Wifi


Todo en Uno destinado a la manipulacion de Redes Wi-Fi.
Cuenta con diversas herramientas cuyas utilidades consisten en darte informes de tu red wifi, manipulacion y monitoreo wifi, espiar claves con cifrado WEP y crackeo de redes wifi.

Por el momento ningun AV ha presentado conflicto ( Bitdefender, ESET, Avira ).
Tamaño: 122mb
DESCARGA:


Cursos De Hacking y Craker

Cursos De Hacking y Craker

El término "hackers" trasciende a los expertos relacionados con la informática, para también referirse a cualquier profesional que está en la cúspide de la excelencia en su profesión, ya que en la descripción más pura, un hacker es aquella persona que le apasiona el conocimiento, descubrir o aprender nuevas cosas y entender el funcionamiento de éstas. El hacking se basa en el arte informático de construir y solucionar problemas que atenten contra la vulnerabilidad de un sistema o aplicación, compartiendo este mismo método con otros hackers y al contrario de lo que erróneamente suele afirmarse no es la técnica de ejecutar una aplicación para robar contraseñas y romper un sistema a través de malware, spyware o un ping, estas acciones las hacen los lamers, y en menor medida, cuando se ha hecho un ataque prolijo sabiendo lo que se hace es realizado por crackers.

download curso cracker
http://rapidshare.com/files/158249929/curso_crackeo.rar


curso hacking


http://rapidshare.com/files/158285835/Curso_Hacking.rar


Cuaderno 1: -Crea tu primer troyano indetectable por los antivirus -FXP:sin limite de velocidad, utilizando conexiones ajenas -Los secretos del FTP -Esquivando firewalls -Pass mode versus port mode http://hide-url.net/cbbedd1

Cuaderno 2: -Code/decode bug (como hackear servidores paso a paso) -Ocultacion de ip: primeros pasos -Aznar al frente de la gestapo digital http://hide-url.net/fbe2e44

Cuaderno 3: -Ocultando nuestra ip, encadenando proxys -proxy: ocultando todos nuestros programas tras las cadenas de proxies -practicas de todo lo aprendido http://hide-url.net/0cd7e7f

Cuaderno 4: -Crea tu segundo troyano indetectable e inmune a los antivirus -Radmin: remote administrator 2.1, un controlador remoto a medida http://hide-url.net/3e250a3

Cuaderno 5: -Aprende a compilar, paso obligado antes de explicarte los exploits -Rootkits, sin defensa posible -penetracion de sistemas por netbios -compilacion del netcat con opciones “especiales” -netbios: un agujero de seguridad no reconocido por microsoft -La censurado en internet http://hide-url.net/4afcf4e

Cuaderno 6: -Curso de visual basic: aprende a programar desde 0 -Ficheros Stream (invisibles, peligrosos y ejecutables) -Rippeando videos Divx, El rey -Ocultacion avanzada de ficheros en windows xp -Listado de puertos y Servicios: imprescindible!!! -IPHXC: El tercer troyano de hack x crack (parte 1) -Trasteando con el hardware de una lan http://hide-url.net/1e84d6d

Cuaderno 7: -Apache, El mejor servidor web- transforma tu pc en un servidor web -El cuarto troyano de Hack x Crack: El CCPROXY, un servidor oculto para anonimizar nuestras conexiones -IPHXC (segunda parte) nuestro tercer troyano -La inseguridad del protocolo POP3: Capturando las claves de nuestra cuenta de correo Los primeros pasos con IRIS (sniffando la red) -Accede por Telnet a servidores POP3, entendiendo los protocolos -Curso de visual basic, segunda entrega -Rippeando (2ª parte) el audio: AC3 — MP3 –OGG -Consigue una cuenta POP3 gratis http://hide-url.net/551127c

Cuaderno 8: -Linux: Netcat Perl “pipes” -Reverse shell, burlando al firewall -Encadenando programas -Penetracion inversa en PCs remotos -SMTP: descubre los protocolos de internet -Apache: Configuracion, comparte ficheros desde tu propio servidor web -Jugando de nuevo con el NETCAT -SERIE RAW: protocolos -Visual Basic: “Arrray de controles” “vectores” “ocx” http://hide-url.net/8fdf2db

Cuaderno 9: -NMAP: El mejor escaneador de internet: instacion, interfaz grafica, opciones de uso -Iniciacion al PORT SCANNING - Tecnicas de “scaneo” -Serie RAW: IRC - Internet Relay Chat -Chateando mediante Telnet -GNU Linux- Permisos de archivo CAT y otros comandos -APACHE- Modulos y servidores virtuales -Descubre los protocolos de “la red” con nosotros -VISUAL BASIC - Creando librerias. Acceso a datos http://hide-url.net/40dd6fd

Cuaderno 10: -GNU LINUX- Gestion de usuarios, editores de texto: “VI” -Serie Raw: Conociendo protocolos y su seguridad -Curso de Visual Basic (V) acceso a datos II, -XML: el futuro de la transferencia de datos -Apache parte IV, trio de ases: APACHE- PHP- MYSQL http://hide-url.net/77a0595

Cuaderno 11: -Programacion en GNU Linux: Bash Scripting y C -Serie Raw: entendiendo los protocolos y su seguridad; Raw 5: FTP (File transfer protocol) -Intrusión en redes de área local, la pesadilla de todo administrador -Apache parte V: Configura tu servidor apache como servidor proxy -Validacion de documentos XML: DTD primera parte: creacion de DTDS -Curso de Visual Basic (VII) IIS Bug exploit: usando el webbrowser -Augusta Ada Byron, Lady Lovelace (1815-1852) el primer programa http://hide-url.net/e09bc6d

Cuaderno 12: -Explotando los servidores FTP:atravesando firewalls por ftp: aprende a utilizar los servidores ftp como anonimizadores!!! -Raw 6: FTP segunda parte -Servidor Web Apache: Protege tu apache configurandolo de forma segura: restriccion de accesos - autentificacion - analizando a nuestros visitantes - logs codificacio³n - HTPASSWD - Cortafuegos -Visual Studio.net: crea tu propia herramienta de cracking -Validacion de documentos XML: DTD segunda parte, atributos y elementos -IIS bug exploit, nuestro primer scanner -Programacion en GNU/Linux, desarrollo de aplicaciones en entornos unix e iniciación al lenguaje C http://hide-url.net/95d32ca


Cuaderno 13: -Manipulación de documentos XML: El Dom, 1ª parte: teoria del Dom e intterfaz Domdocument -Programación en GNU/Linux, desarrollo de aplicaciones en entornos unix e iniciacio³n al lenguaje C -Curso de Visual Basic: un cliente, una necesidad, tenemos un proyecto (parte I) -RAW 7: HTTP (Hypertext Transfer Protocol) -Port Scanning: Escaneando ordenadoros Remotos: tipos de scaneos http://hide-url.net/c6c0eb6

Cuaderno 14: -Curso de PHP, empezamos a programar, PHP (1) -Serie RAW (Cool DNS - Domain Name System -Curso de Visual Basic, un cliente, una necesidad, un proyecto, (parte II) -Programación en GNU Linux, desarrollo de aplicaciones en entornos unix e iniciacio³n al lenguaje C (III) -Manipulacion de documentos XML: El Dom 2ª parte. Interfaz XMLDOMNODE (I) -Tecnicas de Hijacking http://hide-url.net/36af9cd

Cuaderno 15: -Curso de PHP (II) Aprende a programar tu propio generador de IPs -Serie XBOX Life, instalando Linux en una Xbox -RAW 9: MSN (Microsoft Messenger) -Curso de Visual Basic, Un cliente, una necesidad, un proyecto, (parte III) -Programación en GNU Linux, desarrollo de aplicaciones en entornos unix e iniciacio³n al lenguaje C (IV) http://hide-url.net/4ab606b

Cuaderno 16: -Curso PHP: Aprende a manejar ficheros con PHP -Programación en GNU Linux, programación del sistema: El sistema I.P.C. -Manipulación de documentos XML: El DOM tercera parte -Serie XBOX LIFE: EVOLUTION X tu mejor amigo -RAW 10 - NNTP (Usenet) http://hide-url.net/e28b43a

Cuaderno 17: -Hackeando un servidor Windows en 40 segundos!!! -Programación en GNU Linux: programación del sistema, el sistema I.P.C (II) -Curso de TCP/IP, introducción -Curso de PHP, (4ª entrega) Aprende a manejar cadenas de texto en PHP -Serie XBOX LIFE (III) Cambiando el disco duro y parcheando juegos http://hide-url.net/05319dc


Cuaderno 18: -Curso de PHP, manejo de formularios web -Serie XBOX LIFE (IV) Convirtiendo nuestra xbox en un centro multimedia -Programación en GNU Linux, memoria compartida -Curso de TCP/IP (2ª entrega) El protocolo de transporte UDP (protocolo de datagramas de usuario) -El lenguaje XSL, transformacion del documento XML -La realidad de los virus informáticos http://hide-url.net/aa1ac4b


Cuaderno 19: -Programación en Gnu Linux, colas de mensajes -XBOX LIFE V - Jugando online gratis -Crackeando las restricciones de seguridad de windows -Curso de seguridad en redes - IDS -Curso de PHP - Aprende a manejar sockets con PHP http://hide-url.net/c1c700b


Cuaderno 20: -Curso de PHP: Aprende a manejar sesiones -Curso de TCP/IP (3ª entrega) TCP, 1ª parte -XBOX LIFE VI, Menu X -Curso de seguridad en redes - IDS (II) http://hide-url.net/d8ee580


Cuaderno 21: -Trabajando con bases de datos en PHP -Curso de TCP/IP: 4ª entrega: TCP 2ª parte -IDS, Sistema de Detección de Intrusos, tercera entrega, pluggins de salida en SNORT -XBOX LIFE VII, Creando nuestro Slayer http://hide-url.net/4921d82


Cuaderno 22: -Asaltando foros: guia paso a paso -Firewalls: Que son, como funcionan y co³mo saltarselos http://hide-url.net/1e6d78d


Cuaderno 23: -Co³mo explotar fallos Buffer Overflow -Curso de TCP/IP: ICMP (protocolo de mensajes de control de internet) -Diseño de cortafuegos (parte II) http://hide-url.net/a67b70c


Cuaderno 24: -Los bugs y los exploits, esos pequeños bichos y diablos -Curso de TCP/IP: La capa IP primera parte. Las direcciones IP -Hacking de Linux -Diseño de cortafuegos de red con iptables (3ª parte del curso de firewalls) http://hide-url.net/9e15071


Cuaderno 25: -Los bugs y los exploits, esos pequeños bichos y diablos, segunda parte -Vulnerabilidades Web, atacando la sesion de usuario -Curso de TCP IP: La capa IP, segunda parte, (los datagramas) http://hide-url.net/cdf75b3


Cuaderno 26: -Sombras en internet: sniffando la red - formas de deteccion - utilidades para la deteccion -ethereal: descripción. Capturando tráfico. Estableciendo filtros. Capturando informacion sensible. Telnet vs Secure shell -Atacando la caché DNS -Curso de TCP IP: La capa IP 3ª parte: fragmentacion de datagramas http://hide-url.net/5a976d1


Cuaderno 27: -Taller de Python “episodio 1? -Taller de Criptografía - El sistema PGP -Curso de TCP IP: proteccion con iptables, en una red corporativa -Buffer Overflow -Hackeando el nucleo http://hide-url.net/40d9cde


Cuaderno 28: -Hacking Estragegia, capitulo 1 -Curso de Python, capitulo 2 -Investigacion, poniendo a prueba el antivirus -Explotando Heap/BSS Overflows, capitulo 2 -Programación, curso de C, capitulo 1 -Taller de criptografi­a, capitulo 2 -La “ley de la mordaza”: informar es DELITO http://hide-url.net/78f5912


Cuaderno 29: -Hacking estrategia: infiltracion en una red wireless protegida -Capitulo III: Taller de criptografi­a -Control de Logs en GNU/LINUX -Explotación de las Format Strings, capitulo III -Shatter Attacks -Curso de C, capitulo II -FAQ, curiosidades de Gmail/Google http://hide-url.net/0f0abcf


Cuaderno 30: -Taller de criptografi­a, capitulo IV -Ataques a formularios web -Los secretos del protocolo SOCKS -Creamos una Shellcode paso a paso -Capitulo III: Curso de C: Punteros y Arrays -Hack mundial http://hide-url.net/6dba62f

lunes, 4 de enero de 2010

Hacking wireless con spoonwep

Hacking wireless con spoonwep
antes que nada si no saben nada sobre el tema mejor no digan nada... Aclarar que esto es para novatos y si que es una mensada esto ya que no tiene nada del otro mundo.... creanme que si ya no le entienden es por ke en verdad estan criticos por no decir otra palabra... Estos pasos fueron echos con una tarjeta broadcom.... Bien empezemos.. lo unico que necesitamos es una tarjeta inalambricacompatible con airodump... y la distribucion de backtrack 3.0 o anterior.. PRimero abrimos la consola y tecleamos airmon-ng start en milugar fue airmon-ng start eth0 eso es para poner la tarheta en modomonitor...
[url>http://img146.imageshack.us/img146/5020/snapshot1z.jpg Bien en la misma consola o en otra procedemos a escanear redes para poner conseguir el BSSID ponemos airodump-ng en mi caso es airdoump-ng eth0 [url>http://img7.imageshack.us/i/snapshot2gfv.jpg/ y les aparecera algocomoeso y esperamos a que salga la red a atacar... en mi caso la red a atacar es rush y tiene el siguiente BSSID 00:19:E4:24:43:91 aora necesitamos ir a K>BackTrack>Radio network analisis>80211>all>spoonwep bien aora que este corriendo vamos a mirar el BSSID a la red a atacar y la vamos a poner en el primero campo de spoonwep que es donde dice victim mac. en NEt card ponemos la tarjeta que esta en modo monitor en mi caso es eth0 en chanel ponemos el canal que tenga la red a atacar en mi caso la red de rush esta en el canal 6 en inyect rayt pongan 1000 o 500 es solo los paquetes a inyectar... lo demas dejenlo como esta... [url>http://img171.imageshack.us/i/snapshot3.jpg/ aora solo damos click en launch y esperamos... aqui ya esta corriendo e inyectando paquetes... [url>http://img193.imageshack.us/i/snapshot4m.jpg/ aca yaesta crackeando [url>http://img146.imageshack.us/i/snapshot5g.jpg/ aqui ya encontro la key :D [url>http://img146.imageshack.us/i/snapshot6.jpg/ BUeno es todo unsaludo y ya si no puede crackiar wireless es por ke no... esa es la forma facil exixsten muchas mas pero esto es para novatos by rush y perdonen las imagenes pero mi pc esta jodida i no puedo hacer algunas cosas
una gran disculpa por no poner las imagenes mi compu anda muy mala :)

Parceiros Top